7 zásadních bezpečnostních chyb při správě webu
Jako poskytovatel hostingu se pravidelně setkáváme s napadenými weby, což pro jejich majitele nikdy není příjemné. Tato napadení přitom využívají neopravené bezpečnostní chyby webů a snadno zneužitelné vstupní body pro hackery nebo hackerské roboty. Odhadujeme, že nejméně 95 % napadení šlo zabránit jednoduchými opatřeními ze strany webmasterů. To vysvětluje, proč jsou některé weby napadeny a jiné ne.
Zde jsou tedy hlavní chyby, kterých se musíte bezpodmínečně vyvarovat, aby váš web nebyl napaden.
Chyba 1) Mít heslo a přihlašovací jméno, které se „snadno pamatuje“
… a které hackeři snadno uhodnou!
Pokud máte uživatelské jméno „admin“ a heslo „password“, můžete svůj web rovnou nazvat „hackněte mě“ – je to totéž, jako byste při odjezdu na dovolenou nechali dveře od domu dokořán.
Překvapilo by vás, u kolika napadených webů bylo heslem křestní jméno uživatele… Vaše přihlašovací jméno a heslo nesmí být schopen uhodnout robot ani člověk.
Nepodceňujte ani složitost přihlašovacího jména: pokud je i to obtížné zjistit, přidává vašemu přihlášení další vrstvu zabezpečení. Uživatelské jméno „HackMeIfYouCan_42-1337“ se zkrátka uhodne hůř než „admin“ nebo „administrator“.
Vaše hesla chrání přístup k vašim službám. Ať jde o přístup přes FTP, do administrace webu, do zákaznické sekce, do Plesku nebo do e-mailové schránky, chcete být jediní, kdo k vašim službám má přístup. Web prochází množství robotů a útočníků, kteří hledají jednoduchá hesla, aby mohli vaše přístupy zneužít k rozesílání spamu, šíření reklamy nebo prosté škodolibosti. Proto je zásadní volit bezpečná, „dobrá“ hesla.
Dobré heslo musí:
- Mít alespoň 8 znaků
- Obsahovat malá a velká písmena, číslice a speciální znaky
- Být jedinečné
Heslo nesmí:
- Obsahovat slova, která jsou ve slovníku
- Obsahovat jakékoli slovo související s účtem, pro který se používá
- Obsahovat snadnou posloupnost (qwertz, 123, 2017 apod.)
Chyba 2) Ignorovat aktualizace webu
Máte redakční systém (CMS), který používají miliony, ne-li miliardy webů?
Používáte desítky doplňkových modulů, samozřejmě rovněž velmi populárních?
Aktualizujte je! Co nejčastěji!
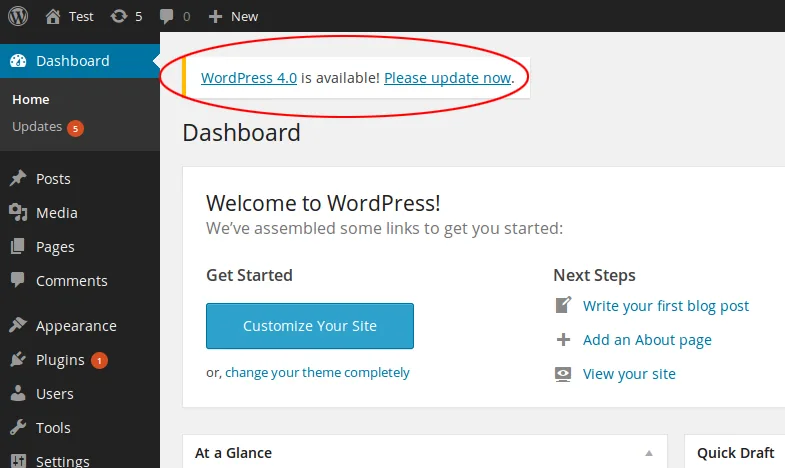
Právě proto, že jsou tyto CMS, šablony a pluginy populární a rozšířené, jsou hlavním cílem hackerů.
Jejich vývojáři je ale také velmi dobře podporují: jakmile je odhalena bezpečnostní chyba, velmi rychle ji opraví. Aktualizaci je proto třeba provést rychle, aby se zranitelnost odstranila.
Pokud váš web není aktuální, napadení postihne právě vás!
Čím déle web neaktualizujete, tím víc roste pravděpodobnost, že bude napaden… a to exponenciálně.
Doporučujeme provádět aktualizace minimálně jednou měsíčně; po 3 měsících bez aktualizací je riziko napadení velmi vysoké.
Pokud navíc zjistíte, že vývojář plugin nebo šablonu přestal aktualizovat, je třeba za tento modul najít náhradu.
Aktualizace moderního CMS obvykle zabere jen pár minut a několik kliknutí a problémů spojených s aktualizacemi je tím méně, čím pravidelněji svůj web udržujete. Byla by škoda toho nevyužít.
U HaiSoft běží veškerý hosting na Plesku (ve francouzštině), který dokáže rozpoznat řadu CMS. Můžete tak zapnout automatické aktualizace, aktualizovat pluginy a šablony více webů najednou, a dokonce kontrolovat a zlepšovat zabezpečení svých CMS. Rozhodně doporučujeme tyto funkce využívat co nejvíce! V případě potřeby se neváhejte obrátit o radu na naši podporu.
Chyba 3) Používat zastaralou verzi PHP
PHP je jazykem všech moderních dynamických webů. Označení „PHP“ zahrnuje jak programovací jazyk, tak interpret, který kód spouští. Neustále se vyvíjí, aby se zkracovala doba načítání, ale také a především zvyšovala bezpečnost. S každou verzí tak PHP opravuje bezpečnostní chyby, vypíná funkce považované za nebezpečné atd. Svou verzi PHP proto musíte aktualizovat.
Vydali byste se na druhý konec světa na palubě tohoto letadla?
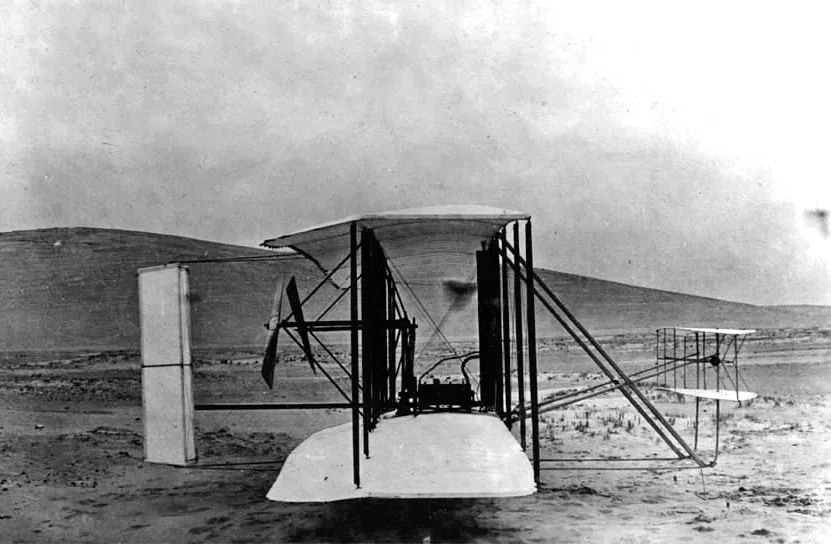
Přesto pravidelně vidíme zákazníky, kteří instalují nejmodernější CMS, jako je WordPress, s verzí PHP, která je už několik let zastaralá (například PHP 5.4). Nejenže to může způsobovat chyby a výrazně zpomalit váš web, ale především na svém webu necháváte otevřené obrovské bezpečnostní díry.
U HaiSoft vám nové verze PHP zpřístupňujeme hned v den jejich vydání!
Abyste měli co nejlepší zkušenost a co nejvyšší bezpečnost, věnujte těch pár sekund přihlášení do ovládacího panelu Plesk a zvolte nejnovější verzi PHP kompatibilní s vaším skriptem.
Chyba 4) Považovat se za nezranitelné
Vytvořit si dnes web a publikovat obsah je tak snadné, že člověk málem zapomene, že veřejná povaha internetu je zároveň rizikem.
Pokud je váš web statický (v HTML), jediným možným rizikem je příliš jednoduché heslo k FTP. Pokud je ale váš web jako většina webů napsaný v PHP, a může tedy spouštět kód a přijímat příkazy zvenčí, jistě si dovedete představit, že to vyžaduje určitou opatrnost.
– „Kdo by nás chtěl hacknout? Jsme jen malý spolek.“
– „Myslel jsem, že WordPress je bezpečný.“
– „Nevěděl jsem, že je potřeba dělat aktualizace.“
– „Kdo by uhodl, že heslem je jméno mého psa?“
To vše jsou nevinné věty, které po napadení slýcháme často, ale které svědčí o naprosté neznalosti skutečných rizik.
Žijeme v době, kdy hackeři programují roboty, kteří automaticky vyhledávají zranitelné weby a napadají je.
Z naší strany těmto botům ztěžujeme život tím, že je blokujeme na našich serverech, jakmile je jejich aktivita rozpoznatelná. Nedokážeme však odhalit 100 % z nich, a pokud je váš web opravdu příliš zranitelný, mohou dosáhnout svého dřív, než pokus o průnik zaznamenáme.
Záměry hackerů jsou většinou ekonomické (rozesílání reklamy, těžba kryptoměn, získávání e-mailových adres a jejich prodej bezskrupulózním inzerentům), někdy jde o soutěž mezi hackery (kdo dostane své jméno na co nejvíc webů) a jen velmi zřídka jde o cílené útoky, jejichž cílem je poškodit konkrétně vaši firmu nebo vás osobně.
Tato rizika se tedy týkají každého webu na internetu.
Ať jste malá, nebo obrovská organizace, ať používáte populární CMS, nebo ne, každý dynamický web může obsahovat bezpečnostní chyby.
Na internetu jste tedy na stejné úrovni jako vaši sousedé: zranitelní jako všichni ostatní.
- Nikdy nezanedbávejte bezpečnostní opatření s odůvodněním, že se vás netýká.
- Pokud lze váš web napadnout, je jen otázkou času, kdy k tomu dojde.
- V bezpečnosti je lepší být paranoidní než neopatrný.
- Vaše celková úroveň zabezpečení odpovídá nejslabšímu článku vašeho řetězce.
Chyba 5) Chyba? Snadné, stačí zvýšit oprávnění! chmod 777 (rwxrwxrwx)
Pokud budete mít někdy pocit, že „chmod 777“ je řešením nějakého problému, pak se téměř jistě mýlíte.
Zde je několik důvodů, proč to nikdy nedělat:
- Udělit všem uživatelům serveru veškerá práva k vašim souborům ohrožuje váš web.
- Právo spouštění by u souborů PHP nemělo být povoleno v žádném případě.
- V žádném případě není žádoucí, aby všichni uživatelé serveru měli práva k souborům vašeho webu.
Zde jsou osvědčené postupy, které je třeba dodržovat:
- Moderní webový server je navržen tak, aby stačila oprávnění „644“ pro soubory a „755“ pro adresáře. Na hostingu s Pleskem od HaiSoft proto soubor patří vašemu hlavnímu FTP uživateli (uživateli webu) a skupině „psacln“ (Plesk).
- Adresář „httpdocs“ v kořeni vašeho webu musí mít chmod „750“ a patřit skupině „psaserv“.
Pokud soubor nebo adresář nelze číst nebo do něj zapisovat, zeptejte se nejprve proč. Patří soubory správnému uživateli? Není přístup k souborům omezen na úrovni nadřazeného adresáře nebo pravidlem v .htaccess? Nejprve se podívejte do logů!
Zkrátka: minimum oprávnění znamená maximum bezpečnosti. Myslete na to! Pokud si nejste jisti, obraťte se o radu na podporu HaiSoft, rádi vám poradíme.
Chyba 6) Nezálohovat / zálohovat lokálně
Co by se stalo, kdyby byl váš web napaden nebo kdybyste kvůli chybné operaci přišli o všechno? Nulové riziko neexistuje! V každém případě si vytvořte zálohu svého funkčního webu.
Možná byste chtěli do svého webu nainstalovat zálohovací modul? To je zhruba totéž, jako byste náhradní klíče od auta nechávali v autě… Jinými slovy: je to nejhorší možná záloha, nedělejte to. Taková záloha navíc zabírá místo ve vašem hostingovém tarifu a bude k ničemu, pokud vaše data někdo omylem nebo hacker smaže. Existují mnohem lepší alternativy.
Pamatujte si pravidlo č. 1 dobré zálohy: Záloha, která si zaslouží to jméno, musí být uložena mimo zdroj, který zálohuje.
Zde je nejzákladnější, univerzální a účinná metoda, jak vytvořit úplnou zálohu webu. Zabere méně než 10 minut a zachraňuje životy:
- Na svém počítači, NAS nebo externím úložném médiu vytvořte pro zálohu adresář pojmenovaný podle webu a aktuálního data (vyhněte se USB flash diskům, které patří k nejméně spolehlivým médiím). Například backup_mujweb.cz_01duben2022.
- Přihlaste se do ovládacího panelu Plesk.
- V ovládacím panelu exportujte a stáhněte dump své databáze a uložte ho do adresáře se zálohou.
- Připojte se přes FTP (ve francouzštině), stáhněte všechny soubory webu a uložte je rovněž do adresáře se zálohou.
- Volitelně z tohoto adresáře vytvořte správně pojmenovaný soubor .zip, aby se jeho obsah už neměnil.
Pokud máte FTP server, můžete si v Plesku naplánovat automatickou zálohu na něj. V případě potřeby nás neváhejte kontaktovat a pomůžeme vám to nastavit.
HaiSoft denně zálohuje své sdílené servery a zálohy uchovává 4 až 12 měsíců. Stává se však, že si zákazník napadení všimne nebo zareaguje na naše upozornění až po více než 12 měsících. Obnova z naší zálohy pak není možná a oprava webu (ve francouzštině) může být složitá, nebo v některých případech dokonce nemožná. Uchovávejte si proto alespoň jeden, ne-li více archivů svého bezvadně fungujícího webu. Taková záloha se vám navíc může hodit při neúspěšné aktualizaci nebo chybné operaci.
Zálohu byste měli vytvořit před každou větší změnou webu i po ní, abyste nepřišli o svou práci a mohli se v případě chyby vrátit zpět – ale především proto, abyste měli co obnovit v případě napadení webu nebo chybné operace.
Chyba 7) Nepoužívat HTTPS
Zabezpečení pomocí Let’s Encrypt je u HaiSoft 100% zdarma a v mnoha případech ho lze nasadit velmi jednoduše.
Neotálejte ani vteřinu!
Chraňte své přihlašovací údaje a osobní údaje. HTTPS se stalo nezbytným bezpečnostním standardem. Chrání před určitými typy útoků „man in the middle“, ale také před některými útoky robotů, protože někteří hackerští roboti zatím HTTPS nepodporují! Navíc zlepšuje pozice ve vyhledávačích (SEO).
HTTPS je samostatné téma a podrobně ho vysvětlujeme v samostatném článku: Zabezpečte svůj web pomocí HTTPS a SSL/TLS od Let’s Encrypt: u HaiSoft zdarma!
Doufáme, že se vám článek líbil a že tyto chyby nebudete dělat. Pokud vám pomohl, neváhejte ho sdílet!