Spam: jak prokouknout podvody
Internetoví podvodníci jsou stále vynalézavější ve snaze vylákat z uživatelů e-mailu peníze. Zastrašující e-mail dokáže vyděsit a nezkušený uživatel se může snadno chytit do sítí podvodníka. Jak tedy tyto podvody rozpoznat a v džungli e-mailů přežít v klidu? Pojďme se na to podívat.
Správný přístup
Jak uvidíte, v této oblasti jde jen zřídka o skutečné hackery. Většinou se jedná o více či méně prohnané jedince, kteří se snaží oklamat své oběti podvodnými e-maily. Cílem je tedy pochopit, na jaké páky tlačí, abyste jejich triky dokázali odhalit.
Obecně platí, že u každého překvapivého e-mailu, ať už v dobrém, nebo ve zlém, je na místě skeptický postoj.
Skutečný hacker musí svá tvrzení doložit, a jak by řekl skeptický youtuber Hygiène Mentale (ve francouzštině): žádný důkaz = žádný důvod věřit.
Mějte na paměti, že 99,99 % těchto e-mailů rozesílají roboti a nezakládají se na ničem konkrétním. Pokud dostanete výhrůžku, nejspíš vám ji poslal robot a téměř jistě se nemáte čeho bát. Udělejte si tedy odstup a zachovejte klid.
Když budete znát neškodné případy, snadno rozpoznáte ty ojedinělé situace, kdy je potřeba jednat a rychle se chránit.
Uvidíme také, že je někdy dobré zpochybnit platnost předložených „důkazů“, protože při bližším zkoumání se ukáže, že jsou téměř vždy neplatné.
A konečně je třeba si uvědomit, že techniky, o kterých zde mluvíme, zneužívají především lidských slabin. Proto je důležité se o nich poučit, abyste se před nimi dokázali chránit.
Vydírání & blafování
Zastrašování nebo podvody e-mailem obvykle spočívají v tom, že se vás snaží přesvědčit, že vám byla ukradena kompromitující nebo důvěrná data, a výměnou za mlčení útočníka po vás chtějí peníze – většinou platbu v bitcoinech (virtuální měně), někdy také čísla vašich platebních karet (která by pak samozřejmě putovala na černý trh…).
V čem je trik? V blafování.
Skutečný hacker by svá tvrzení nutně doložil, aby ho někdo bral vážně.
Jenže ve většině případů žádný důkaz nepřijde. Kdyby měl útočník opravdu k dispozici důvěrná data, samozřejmě by vám okamžitě poslal ukázku, aby dokázal, že to myslí vážně, a zvýšil své šance na úspěch.
Žádný důkaz = žádný důvod věřit. V takových případech jde jen o zastrašující e-mail rozeslaný naslepo a jediné, co o vás podvodník ví, je vaše e-mailová adresa. S tím daleko nedojde.
Konkrétně: pokud vám někdo napíše například „mám všechny vaše bankovní výpisy a čísla karet“ nebo „mám videa, jak se sprchujete“, a přitom vám je rovnou nepošle, můžete si být téměř jisti, že to jednoduše není pravda.
A i kdyby to pravda byla, nic nezaručuje, že když vyděrači dáte, co chce, nebude požadovat ještě víc nebo vaše data stejně nezveřejní.
Pokud však máte důvod se domnívat, že citlivá data má útočník skutečně v rukou, požádejte o radu svého poskytovatele hostingu, známé, kteří se vyznají v IT, nebo úřad pro ochranu osobních údajů a samozřejmě se co nejdříve obraťte na příslušné orgány (ve francouzštině).
Pozn.: Lze se ptát, na koho jsou tyto podvody vlastně zaměřené, protože pořídit si bitcoiny je velmi technická záležitost, během níž má uživatel dost času zamyslet se nad tím, co dělá, než peníze odešle. Domníváme se, že cílem jsou spíše stávající uživatelé bitcoinu, kteří by na takové výhrůžky mohli reagovat příliš rychle. Nevýhodou této měny pro oběť je, že po příjemci platby nezůstane žádná stopa a odeslané peníze jsou navždy ztracené.
Trik s e-mailem odeslaným z vaší vlastní adresy
Občas se může stát, že dostanete e-mail, který vypadá, jako by byl odeslán z vaší vlastní adresy. Ve skutečnosti tomu tak obvykle není. Cílem podvodníka je samozřejmě vzbudit dojem, že to myslí vážně. Například výhrůžka „mám heslo k vašemu e-mailu, důkazem je, že vám tuto zprávu posílám z vaší adresy“ vás má vyděsit a zabránit vám v klidném uvažování. Podvodník přitom zpravidla nedokáže uvést, jaké je vaše skutečné heslo k e-mailu.
Dvě běžně používané techniky, jak „podvrhnout“ (spoofovat) vaši e-mailovou adresu, tedy vydávat se za vás, jsou:
- Uvedení vaší e-mailové adresy jako jména odesílatele – E-mail má vždy adresu odesílatele a jméno, a tak si někteří podvodníci dělají legraci a do pole „jméno“ vloží vaši e-mailovou adresu. Když se podíváte na podrobnosti, uvidíte, že skutečná adresa odesílatele je jiná – podvodník tedy k vaší schránce nikdy přístup neměl. Věrohodnost tohoto útoku zvyšují některé e-mailové klienty, které skutečnou e-mailovou adresu nezobrazují.
- Skutečné odeslání e-mailu s vaší adresou v poli „From:“ (adresa odesílatele), ale z jiného, neautorizovaného poštovního serveru. – E-mailový standard byl totiž původně navržen bez ohledu na bezpečnost a nebrání tomu, aby si kdokoli adresu odesílatele libovolně změnil. Na ochranu před tím existuje standard SPF, který zabraňuje neoprávněným třetím stranám odesílat e-maily vaším jménem. Přečtěte si náš článek na toto téma. Je ovšem možné, že pravidlo SPF zatím nemáte. V takovém případě se neváhejte obrátit na svého oblíbeného poskytovatele hostingu, který vám ho nastaví.
Klíčem k odhalení tohoto triku je tedy pečlivě zkontrolovat odesílatele e-mailu a v případě potřeby i „zdroj“ zprávy, tedy surový obsah se všemi metadaty včetně skutečného odesílatele a IP adresy, ze které byl e-mail odeslán. Tyto podrobnosti umí zobrazit všechny e-mailové klienty i webmaily.
V případě pochybností je lepší předcházet než řešit následky – v případě potřeby se neváhejte obrátit na technickou podporu HaiSoft.
Vydírání pomocí hesla
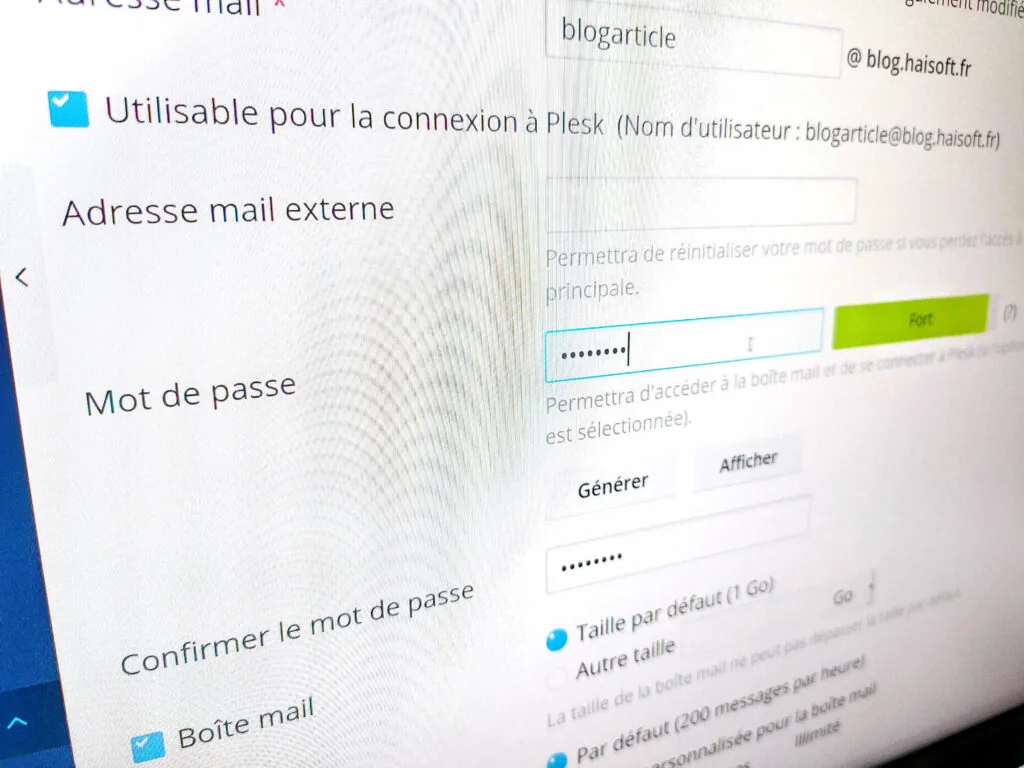
V ideálním případě by každá služba, u které jste registrováni, měla mít náhodné heslo odlišné od ostatních.
K vytváření náhodných hesel můžete použít nástroj https://passwordsgenerator.net/
A abyste se ve všech svých heslech neztratili, můžete využít funkci svého webového prohlížeče (například Firefoxu) nebo specializovaného správce hesel.
Existuje také varianta, kdy se v e-mailu objeví heslo, které jste skutečně používali. Takový útok je možný, pokud web, na kterém jste byli registrováni, nešifroval hesla a útočník je získal.
Tato data, tedy seznamy přihlašovacích jmen a hesel, se pak přeprodávají na darknetu (síti nelegálních webů) a používají se k nezákonné činnosti.
Ve vzácnějších případech můžete používat příliš jednoduché heslo, které bylo uhodnuto.
Někdy už jste toto heslo mezitím změnili, takže zobrazené heslo už neplatí a výhrůžka ztrácí na účinnosti.
Pokud je však uvedené heslo stále aktuální, je třeba reagovat rychle a správně. V takovém případě vytvořte nová hesla všude, kde jste ho používali – začněte svou e-mailovou adresou a nejcitlivějšími a nejznámějšími weby.
Zaplaťte, abyste dostali víc
Klasika šarlatánství: namluvit vám, že něco nebo velkou sumu peněz vyhrajete, a přitom po vás předem chtít zaplatit určitou částku (od několika eur až po několik tisíc). Jedno je jisté: pokud cokoli zaplatíte, své peníze už nikdy neuvidíte.
Řešení: nevěřte v dobré úmysly neznámého člověka, který po vás chce peníze, i kdyby vám sliboval hory doly.
Phishing
Ve skutečnosti by se všechny výše uvedené metody daly označit za formy phishingu. Klasický phishing je však historicky trochu jiný.
Tato metoda je stejně stará jako všudypřítomná. Podvodník pošle e-mail jménem známé společnosti z falešné adresy a s falešnými odkazy, aby vás přiměl zadat osobní údaje na neoficiálním webu, který sám provozuje. Adresa odesílatele se obvykle od té originální liší, e-mail často obsahuje více či méně pravopisných chyb a odkazy vedou na weby s pochybnými URL adresami.
V takovém případě pečlivě zkontrolujte adresu odesílatele a cíl odkazů v e-mailu (cíl se obvykle zobrazí, když na odkaz najedete myší – buď přímo u odkazu, ve spodní části webového prohlížeče, pokud používáte webmail, nebo ve spodní části e-mailového klienta).
Případně můžete pozorně sledovat doménu, která se po kliknutí na odkaz zobrazí ve webovém prohlížeči, i když se doporučuje na odkaz vůbec neklikat.
V případě pochybností po kliknutí na takový odkaz nikdy nezadávejte přihlašovací jméno, heslo, platební údaje ani jiné osobní informace.
Pokud si chcete ověřit, zda je e-mail pravý, přejděte na danou službu vlastní cestou a zkontrolujte ve svém online účtu, zda tam najdete něco, co s e-mailem souvisí, nebo se obraťte přímo na příslušnou společnost – mimo jiné proto, abyste ji upozornili, že jejím jménem probíhá phishing. Její IT tým takovou informaci jistě ocení.
Shrnutí a obecné rady
Zde je tedy shrnutí, jak se zachovat, abyste nepoctivé praktiky v e-mailové komunikaci zvládali s klidem:
- Pro své online služby používejte složitá a navzájem odlišná hesla (v případě potřeby si pomozte správcem hesel)
- Pečlivě kontrolujte odesílatele e-mailu a cíl odkazů, které obsahuje
- U výhrůžky bez důkazu se obvykle není čeho bát
- Pokud se objeví heslo, které používáte, změňte ho všude, kde jste ho nastavili
- Pokud pochybnosti přetrvávají, buďte opatrní, e-mail si uschovejte a požádejte o radu svého poskytovatele hostingu
Chcete-li se dozvědět více, podívejte se na stránku francouzské vlády o kybernetické kriminalitě (ve francouzštině).
S jakýmkoli technickým dotazem se obraťte na technickou podporu HaiSoft prostřednictvím tiketu, který můžete nonstop zadat ve své zákaznické sekci.
Sledujte nás na sociálních sítích, ať vám neuteče žádný nový článek!