Bezpečnost – blokování XML-RPC (WordPress)
Na všech webech s WordPressem a v některých dalších CMS je dostupná funkce XML-RPC, která se sice používá jen zřídka, ale patří k hlavním cílům útoků. Rozhodli jsme se tedy na všech serverech HaiSoft ve výchozím stavu blokovat veškeré požadavky na tento soubor.
Co je XML-RPC?
Soubor xmlrpc.php umožňuje odesílat a přijímat data přes HTTP ve formátu XML. Některým programům a aplikacím tak otevírá cestu k přímému připojení k vašemu webu.
Proč je to problém?
Tato vedlejší vrátka představují potenciální bezpečnostní slabinu, na kterou se hackerské roboty neustále a stále častěji pokoušejí útočit.
Zjištění je jednoduché: na webovém serveru s vysokým podílem webů na WordPressu může útokům na xmlrpc.php připadat až 50 % požadavků POST.
Na serveru se smíšenějším složením klesá tento podíl na 15–25 %, což je stále výrazně více než očekávaných zhruba 0 %.
Zbytečně využívané serverové prostředky proto nejsou zanedbatelné a riziko, že útočník odhalí bezpečnostní chybu nebo slabé heslo, je značné.
Blokování
Vzhledem k nárůstu tohoto typu útoků jsme se proto rozhodli soubor xmlrpc.php ve výchozím stavu blokovat. Na serverech, kde je nasazen fail2ban (včetně sdílených serverů), povede opakovaný přístup k tomuto souboru k zablokování útočící IP adresy.
Zavedení
Blokování bude zavedeno:
- na všech sdílených serverech do konce října
- na všech nových virtuálních a dedikovaných serverech ode dneška
- na virtuálních a dedikovaných serverech zpomalených těmito útoky, a to případ od případu
Výhody a nevýhody tohoto řešení
Hlavní výhody jsou:
- vyšší bezpečnost všech dotčených webů
- nižší zátěž a vyšší rychlost serverů
- nižší spotřeba energie serverů
Jedinou nevýhodou je:
- Ti nemnozí uživatelé, kteří XML-RPC skutečně potřebují, budou muset kontaktovat podporu HaiSoft, aby jim API povolila a v případě potřeby odblokovala jejich IP adresu.
O opětovné zapnutí této funkce můžete požádat prostřednictvím tiketu podpory ve své zákaznické sekci.
Aktualizace:
Upozorňujeme také, že může být aktivní i jiná vrstva blokování: ve WP Toolkitu, pokud k němu máte přístup, je k dispozici možnost zablokovat přístup k souboru xmlrpc.php:
V ovládacím panelu Plesk přejděte do menu „WordPress“, u příslušného webu (pokud je ve WP Toolkitu uveden) klikněte na menu se třemi tečkami nad sebou a poté na „Zkontrolovat zabezpečení“.
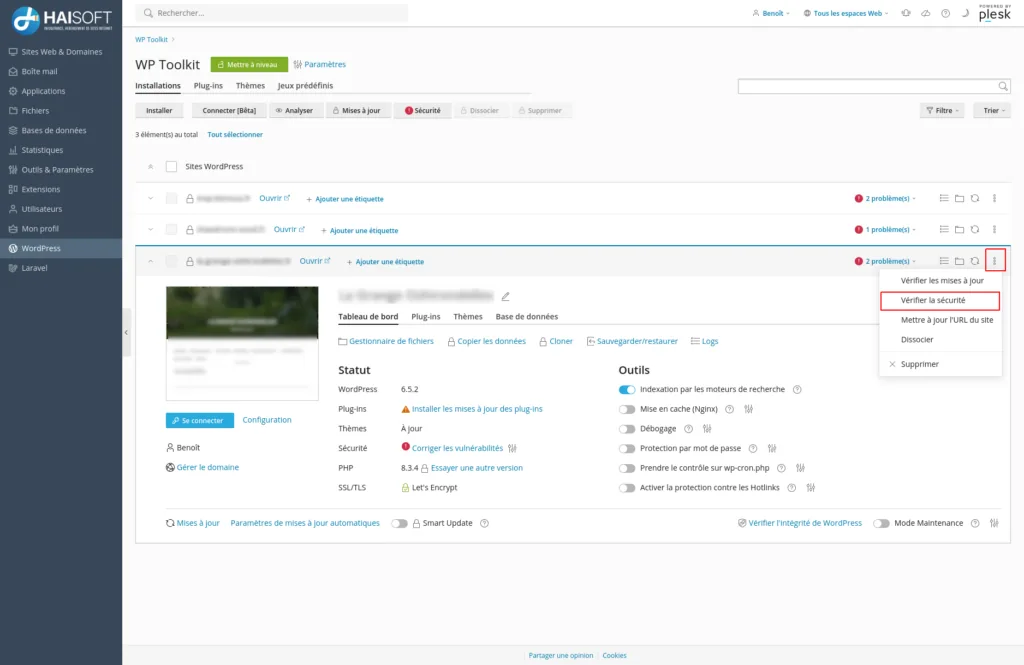
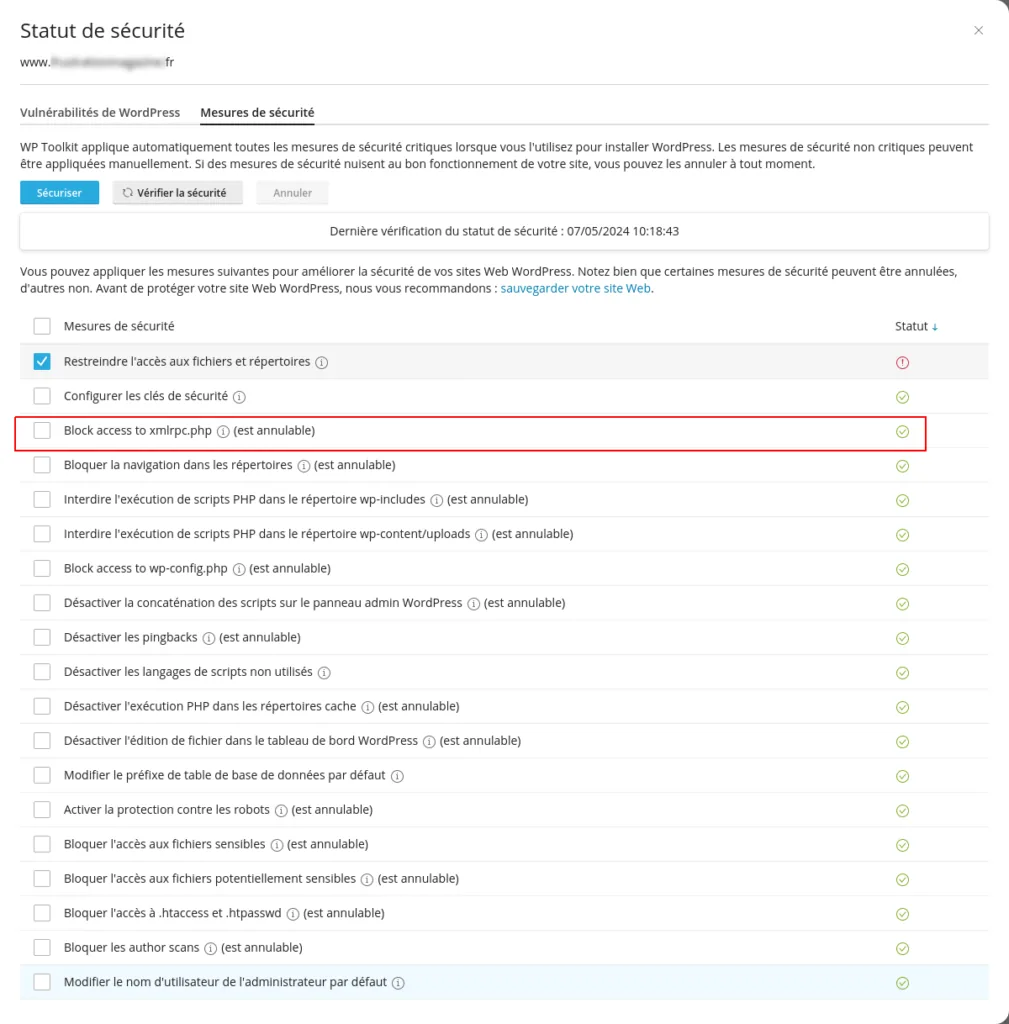
V okně, které se zobrazí, pak můžete zaškrtnout políčko u položky „Block access to xmlrpc.php“ a podle toho, zda chcete blokování zapnout, nebo zrušit, zvolit buď „Zabezpečit“, nebo „Zrušit“.
Náš tým je vám jako vždy k dispozici, pokud budete mít jakékoli dotazy.