Chránit planetu bojem proti hackerům webových stránek?
Když se řekne „bezpečnost“ webových stránek, souvislost s „ekologií“ se zdá velmi vzdálená, ne-li nepravděpodobná. Hackerské útoky však mají skutečnou a nezanedbatelnou energetickou cenu. Odkud se tato energetická zátěž bere a jak proti ní bojovat? Odpovědi najdete níže.
Kdo jsou hackeři a na koho útočí?
Hackeři se za poslední desetiletí výrazně změnili. Už nemluvíme o klišé puberťáka zalezlého ve sklepě za klávesnicí a brýlemi, který zjistí heslo ke školní knihovně a možná umístí svou přezdívku na web pekárny, aby se předvedl před kamarády hackery.
Ne, skuteční moderní hackeři jsou organizovaní a nemíří jen na pár konkrétních webů. Hackeři útočí na všechny weby. Terčem je každý. Jejich cíl? Útočit všude, aby zvýšili šanci na „úspěch“, a nakonec co nejvíc vydělat na reklamě, spamu nebo „phishingu“. K tomu jim samozřejmě nechybí žádné skrupule ani etické zábrany. Všechny prostředky jsou dobré.
Je můj web zranitelný?
Jak jsme viděli, terčem je každý, což znamená, že pokud máte webové stránky, je zhruba 100% pravděpodobnost, že na ně někdo zaútočí. Otázkou tedy je, zda je váš web zabezpečený, nebo ne.
Obecně platí, že nejzranitelnější jsou weby, o které se nikdo nestará a jejichž zabezpečení bylo zanedbáno. Terčem jsou ale především redakční systémy (WordPress, Joomla, Drupal a další), protože je používá nejvíce lidí.
U redakčního systému, který je ze své podstaty velmi populární, se totiž časem nevyhnutelně objeví bezpečnostní chyby. „Dokonalý“ kód, zcela a navždy nezranitelný a zároveň bohatý na funkce, zatím neexistuje. Jakmile je možná jakákoli interakce s uživatelem nebo návštěvníkem webu, je potenciálně možná i bezpečnostní chyba.
Tyto „chyby“ neboli „zranitelnosti“ jsou nechtěně otevřená dvířka v PHP kódu vašeho webu, která umožňují neoprávněný přístup k souborům, datům nebo funkcím. Jejich zneužití může sahat od „možnosti rozesílat spam“ až po „úplnou kontrolu nad soubory a databází webu“.
Po odhalení se tyto chyby obvykle zveřejňují ze dvou hlavních důvodů: buď aby se vydavatel softwaru donutil vydat opravu, nebo po opravě, aby se ukázalo, jaké nebezpečí hrozilo, a uživatelé byli motivováni k aktualizaci. Vydavatelé softwaru tyto chyby obvykle opravují velmi rychle, ale pokud web není aktuální, je velmi snadné ho napadnout.
Když už je tedy jisté, že na vás někdo zaútočí, dbejte na to, abyste nebyli zranitelní, a nedopusťte se žádné ze 7 zásadních bezpečnostních chyb při správě webu.
Jak hackeři postupují
„Snadný“ způsob, jak může hacker rychle a automatizovaně získat kontrolu nad co největším počtem webů: vyvinout programy, které procházejí všechny weby a hledají známé zranitelnosti velkých redakčních systémů.
Někteří hackeři často začínají tím, že najdou nezabezpečené webové servery, na které umístí své hackerské skripty a/nebo roboty. S několika servery si tak vytvoří na dálku ovládaný „válečný stroj“. Takové seskupení serverů se nazývá „botnet“.
Poté sestaví co nejúplnější seznamy všech známých webů, dále seznamy známých chyb a naprogramují způsob, jak přítomnost těchto chyb otestovat na celé řadě webů. Jejich botnet pak na každý ze zařazených webů odešle velké množství požadavků, aby našel chybu, která mu umožní nad webem převzít kontrolu. Pokud je web zranitelný, může z toho hacker těžit.
Samozřejmě existují i útoky hrubou silou (brute force), při nichž robot zkouší všechna hesla a uživatelská jména. Kontrolu nad webem lze převzít i prostřednictvím administrátorského přístupu.
Napadený web se pak zneužívá k nejrůznějším účelům – od změny vzhledu webu (defacement) přes přesměrování na reklamní weby, podvody nebo vytváření „phishingových“ stránek až po rozesílání spamu či „těžbu“ kryptoměn.
Útoky zaměřené konkrétně na jeden určitý web jsou nakonec vzácné. V naprosté většině případů pozorujeme masové útoky, které míří spíše na náhodné weby bez ohledu na jejich popularitu.
Značná energetická cena
Člověk na to snadno zapomene, ale každý požadavek na webovou stránku vyžaduje určitý výpočetní výkon procesoru serveru a tento výpočetní výkon se neobejde bez elektrického příkonu: server při každém načtení stránky spotřebuje určitý počet wattů. Kolik to je, závisí na tom, jak dobře je web optimalizovaný.
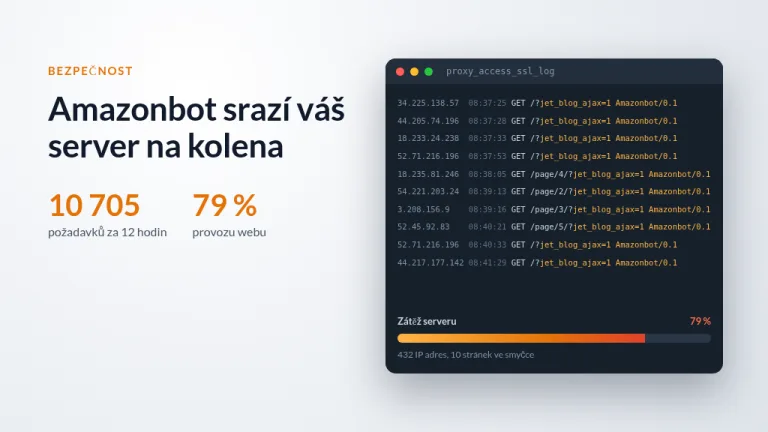
Výše popsané pokusy o hacknutí mají přitom jedno společné: na servery, na kterých jsou weby hostované, se posílá obrovské množství zbytečných požadavků. To vede k vysokému vytížení procesoru, a tedy k prudkému nárůstu spotřeby elektřiny.
Server v klidu spotřebovává málo energie, mimo jiné díky úsporným funkcím od společností Dell a Intel v serverech, které používáme. Plně vytížený procesor však spotřebuje nezanedbatelné množství elektřiny, přičemž nadměrná spotřeba může činit 50 až 300 wattů na server v závislosti na jeho výkonu.
Kromě fáze hledání chyb a pokusů o hacknutí může velmi mnoho energie spotřebovat i následné využívání napadeného webu. Nejhorším případem je, když se web pokouší „těžit“ kryptoměny.
Ačkoli se to dá jen těžko změřit, odhadujeme, že bez jakýchkoli preventivních opatření tvoří více než 75 % požadavků zpracovaných webovými servery pravděpodobně pokusy o hacknutí webů. Nezanedbatelný podíl připadá také na vyhledávače.
Dvojí energetická zátěž
Přímá spotřeba elektřiny je jedna věc. V datovém centru jsou však prostory klimatizované, aby servery mohly spolehlivě fungovat v hustém prostředí (servery jsou v racku umístěné jeden nad druhým). Pokud v datovém centru spotřebujete více energie na výpočty, spotřebujete pak více energie i na chlazení.
Naše vlastní datové centrum je sice chlazeno ekologicky šetrným způsobem (odpařovacím chlazením s využitím dešťové vody, které vyžaduje jen nízkou spotřebu elektřiny), většina datových center však používá klasické klimatizační jednotky, které jsou energeticky velmi náročné. Spotřeba způsobená roboty je proto velmi značná, zejména v celosvětovém měřítku.
Proč a jak se bránit?
Útoky nikdy nezastavíme, můžeme se jim však bránit a blokovat je, a vyhnout se tak zbytečné spotřebě prostředků a energie. Od odrazování až po zneškodnění existuje několik způsobů ochrany.
Webmaster: odrazování
Na jedné straně hraje při odrazování útočníků svou roli webmaster. Zabezpečením webu může „pomoci“ hackerovi (nebo hackerskému robotovi), aby si rychle uvědomil, že se snaží zbytečně: web je aktuální, nemá žádnou známou bezpečnostní chybu, nemá smysl pokračovat. Pokud je útok alespoň trochu sofistikovaný, měl by brzy ustat. A hlavně se tak web vyhne napadení.
Webmaster může také nasadit bezpečnostní moduly, které automaticky blokují útočící IP adresy, například plugin WordFence pro WordPress, který (mimo jiné) chrání před útoky hrubou silou.
Webmaster může rovněž využít bezpečnostní nástroje, které nabízí jeho poskytovatel hostingu. HaiSoft jich nabízí celou řadu – podíváme se na ně za chvíli.
A konečně zabezpečený web je web, který nebude napaden, a bude tedy spotřebovávat méně elektřiny.
Ochranou tedy můžete jen získat.
Poskytovatel hostingu: (silná) ozbrojená paže
Na druhé straně hraje v tomto boji samozřejmě zásadní roli poskytovatel hostingu, jako je HaiSoft, který dokáže odvrátit mnoho útoků.
V HaiSoftu jsme zavedli několik automatických bezpečnostních opatření. Filtrují útoky, odhalují je a blokují IP adresy útočníků. Jakmile je IP adresa zablokovaná, její požadavky se už k serverům nedostanou a problém je vyřešen.
Poskytovatel hostingu samozřejmě musí používat špičkový software a velmi pečlivě nastavit citlivé přístupy, aby zabránil jakémukoli průniku, nebo dokonce zablokoval každý pokus o průnik, a to pomocí filtrování portů nebo IP adres.
Zjistili jsme také, že k odražení útoků, které proklouznou sítí automatických systémů, je zapotřebí i častá ruční kontrola. Někdy totiž „zátěž“ (vytížení serverů) způsobená hackerským robotem nestačí ke zpomalení našeho serveru a ke spuštění výstrahy monitoringu. Proto jsme navíc zavedli systémy monitoringu v reálném čase, díky nimž můžeme pravidelně, efektivně a podrobněji kontrolovat využití prostředků.
Zde je příklad: místo víceméně náhodných špiček vytížení (typicky načítání stránek) se vytížení stává konstantním (nepřetržité načítání stránek robotem).

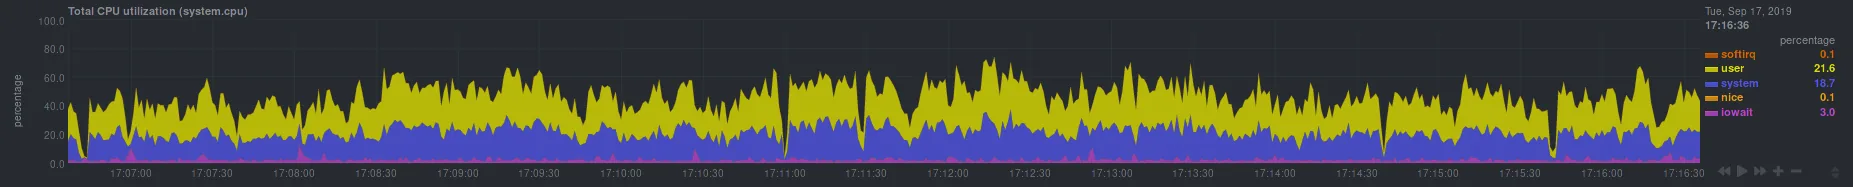
Díky takovým grafům víme, že na serveru probíhá neobvyklá aktivita, a pátráme dál, abychom zablokovali těch několik IP adres, které útočí na weby na daném serveru.
Opatření, která HaiSoft zavedl
Zde jsou například hlavní opatření, která jsou standardně aktivní na sdíleném hostingu HaiSoft:
- Ochrana proti útokům hrubou silou (Fail2ban) u mnoha služeb, včetně přihlášení do WordPressu
- Aplikační firewall, který blokuje nebezpečné požadavky, skenování roboty a pokusy o hacknutí (a při opakování spouští zablokování IP adresy pomocí Fail2Ban)
- Filtrování portů a IP adres u citlivých služeb
- WordPress Toolkit s bezpečnostními funkcemi, které mohou spustit blokování přes Fail2Ban, a s dodatečnou detekcí robotů
- Častá a podrobná kontrola využití prostředků za účelem odhalení útoků a ruční blokování útočících IP adres
Máte virtuální nebo dedikovaný server? Všem našim zákazníkům s virtuálními a dedikovanými servery nabízíme bezplatné uplatnění všech těchto opatření v rámci správy, která je součástí všech našich serverů.
Výsledky
Díky těmto opatřením se vytížení procesorů na sdílených serverech snížilo tři- až čtyřnásobně, a naše spotřeba elektřiny tak drasticky klesla. Kromě toho se zátěž serverů snížila na zvládnutelnou úroveň, což výrazně zlepšilo dobu odezvy webů. Spolu se současným přechodem serverů na SSD je tak výkon lepší než kdykoli předtím.
Nevýhodou je, že některé situace mohou vyvolat falešné poplachy. Pokud se například na každé stránce vašeho webu volá soubor, ke kterému je zakázán přístup, vyvoláte na webovém serveru při každém kliknutí chybu: opakování těchto chyb může být vyhodnoceno jako útok a vaše IP adresa bude zablokována. To si občas vyžádá nový typ podpory, ale mnohem výrazněji to snížilo počet dotazů kvůli pomalým webům.
Od zavedení těchto opatření se weby napadají méně často. Protože jsme však zároveň intenzivně pracovali na tom, aby uživatelé přešli na novější verze PHP a aktualizovali své skripty, je těžké říci, jakou měrou se na tom bezpečnostní opatření podílela.
Závěr: boj, ve kterém vyhrávají všichni
Výhodou tohoto boje je, že na něm vydělají všichni:
- Majitelé webů získají vyšší bezpečnost a rychlost a jejich weby jsou méně často napadeny
- Poskytovatelé hostingu ušetří energii a zaznamenají méně požadavků na podporu
- Šetří se zdroje naší planety
Je váš web zabezpečený? Má váš server ochranná opatření popsaná v tomto článku? Pro více informací se neváhejte obrátit na HaiSoft.